Tích hợp an ninh mạng vào Hệ thống quản lý an toàn thông qua cơ chế quản trị
Ngày 22/9/2026, trong khuôn khổ Tháng An toàn CANSO 2026, CANSO tổ chức Hội thảo trực tuyến với chủ đề “Tích hợp an ninh mạng vào Hệ thống quản lý an toàn thông qua cơ chế quản trị”.
Đại diện FAA, NATS, Aegis và Nhóm công tác An ninh mạng của CANSO đã trao đổi về những yêu cầu đặt ra đối với các nhà cung cấp dịch vụ bảo đảm hoạt động bay trong bối cảnh hệ thống ATM ngày càng số hóa và kết nối sâu rộng.
Các nội dung được chia sẻ tại Hội thảo cho thấy an ninh mạng không chỉ là vấn đề bảo vệ dữ liệu hoặc hệ thống công nghệ thông tin. Đối với lĩnh vực quản lý bay, một sự cố an ninh mạng có thể ảnh hưởng đến tính sẵn sàng, tính toàn vẹn và độ tin cậy của các hệ thống hỗ trợ công tác cung cấp dịch vụ, từ đó tác động trực tiếp đến khả năng duy trì dịch vụ và bảo đảm an toàn. Vì vậy, rủi ro an ninh mạng cần được xem xét trong Hệ thống quản lý an toàn (SMS), thay vì được quản lý riêng biệt như một vấn đề thuần túy kỹ thuật.
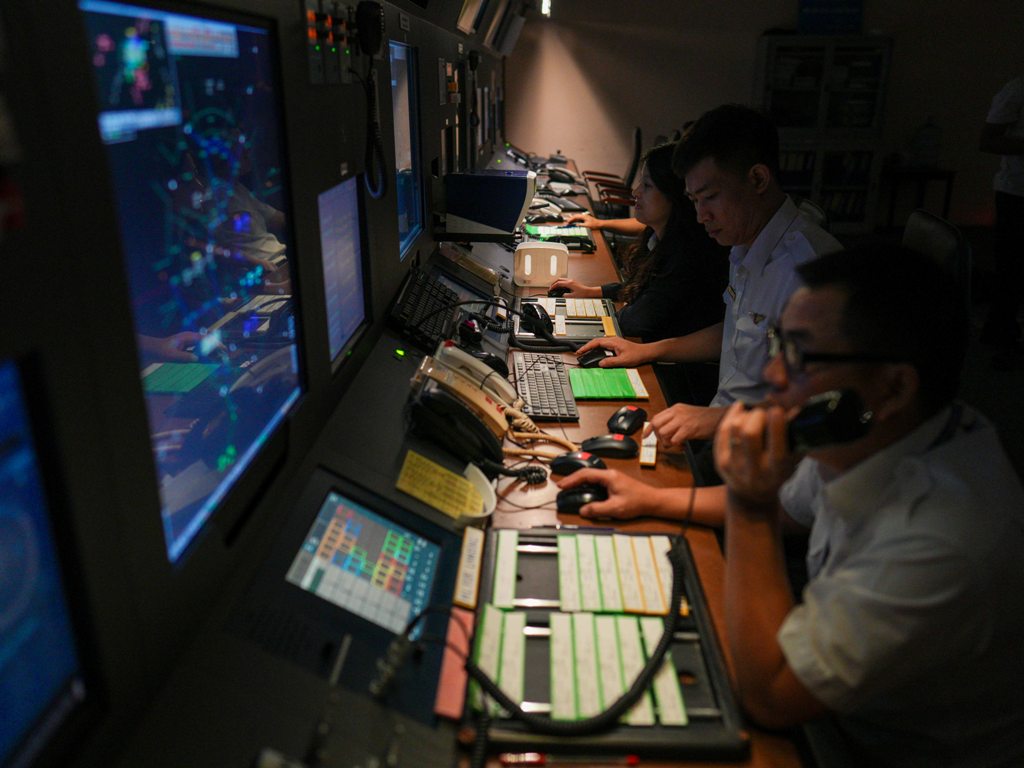
Quản trị rõ ràng trong toàn bộ vòng đời hệ thống
Theo các diễn giả, quản trị là nền tảng để tích hợp an ninh mạng vào hoạt động của tổ chức. Yêu cầu bảo đảm an ninh mạng cần được xem xét trong toàn bộ vòng đời của hệ thống, từ xác định yêu cầu, thiết kế, đầu tư, thử nghiệm, đưa vào khai thác, bảo trì, thay đổi đến ngừng sử dụng.
Đối với mỗi hệ thống, tổ chức cần xác định rõ chủ sở hữu rủi ro, người có thẩm quyền chấp nhận rủi ro, bộ phận chịu trách nhiệm thực hiện biện pháp kiểm soát và cơ chế theo dõi hiệu quả. Việc phân định trách nhiệm giúp tránh tình trạng mỗi bộ phận đưa ra quyết định riêng lẻ hoặc vấn đề được chuyển qua lại giữa các lĩnh vực kỹ thuật, khai thác, an toàn và công nghệ thông tin mà không có đầu mối chịu trách nhiệm cuối cùng.
Cơ chế quản trị cũng cần quy định cách thức xử lý ngoại lệ. Trong thực tế, một số hệ thống cũ có thể chưa đáp ứng đầy đủ yêu cầu an ninh mạng hiện hành hoặc không thể cập nhật ngay do hạn chế về công nghệ, tính tương thích và yêu cầu duy trì khai thác liên tục. Khi đó, tổ chức cần đánh giá rủi ro, xác định biện pháp kiểm soát thay thế, giao trách nhiệm theo dõi và quy định thời hạn xem xét lại, thay vì chỉ ghi nhận hệ thống chưa đáp ứng yêu cầu.
Một nội dung khác được nhấn mạnh là vai trò của lãnh đạo cấp cao. Các quyết định liên quan đến an ninh mạng thường phải cân đối giữa mức độ rủi ro, yêu cầu an toàn, năng lực khai thác, nguồn lực đầu tư và khả năng duy trì dịch vụ. Vì vậy, những rủi ro quan trọng cần được báo cáo và thảo luận ở cấp lãnh đạo phù hợp, đồng thời phải có bằng chứng về quyết định, trách nhiệm và hành động tiếp theo.
Diễn giải rủi ro mạng bằng tác động đến khai thác và an toàn
Một trong những khó khăn khi tích hợp an ninh mạng vào SMS là sự khác biệt về ngôn ngữ giữa chuyên gia an ninh mạng, nhân viên kỹ thuật, nhân viên khai thác, cơ quan an toàn và cán bộ quản lý. Các thuật ngữ như lỗ hổng, mã độc, truy cập trái phép hoặc chiếm quyền kiểm soát tài khoản có thể rõ ràng đối với chuyên gia công nghệ nhưng chưa thể hiện đầy đủ tác động đối với hoạt động điều hành bay.
Do đó, rủi ro an ninh mạng cần được chuyển hóa thành những câu hỏi cụ thể đối với khai thác: hệ thống có thể bị gián đoạn trong bao lâu; dữ liệu có thể bị thay đổi hay không; nhân viên khai thác còn có thể tin cậy thông tin hiển thị hay không; năng lực cung cấp dịch vụ có bị suy giảm; phương thức khai thác dự phòng có thể duy trì trong bao lâu; và các hệ thống dự phòng có thực sự độc lập với hệ thống chính hay không.
Không phải mọi lỗ hổng kỹ thuật đều trực tiếp tạo ra rủi ro an toàn. Một hệ thống có thể tồn tại điểm yếu nhưng tác động đã được hạn chế bằng các lớp dự phòng, cơ chế giám sát hoặc biện pháp khai thác. Ngược lại, một sự cố có biểu hiện ban đầu giống hỏng hóc kỹ thuật thông thường lại có thể bắt nguồn từ hành vi can thiệp có chủ đích. Vì vậy, tổ chức cần kết hợp kiến thức về khai thác, kỹ thuật, an toàn và an ninh mạng để đánh giá đúng bản chất và mức độ ưu tiên của rủi ro.
Hội thảo cũng lưu ý rằng biện pháp bảo đảm an ninh mạng không nên được áp dụng một cách máy móc nếu có thể làm suy giảm khả năng cung cấp dịch vụ hoặc phát sinh rủi ro an toàn mới. Mọi thay đổi đối với hệ thống tác nghiệp cần được xem xét đồng thời dưới góc độ an ninh mạng, kỹ thuật và an toàn hoạt động bay.
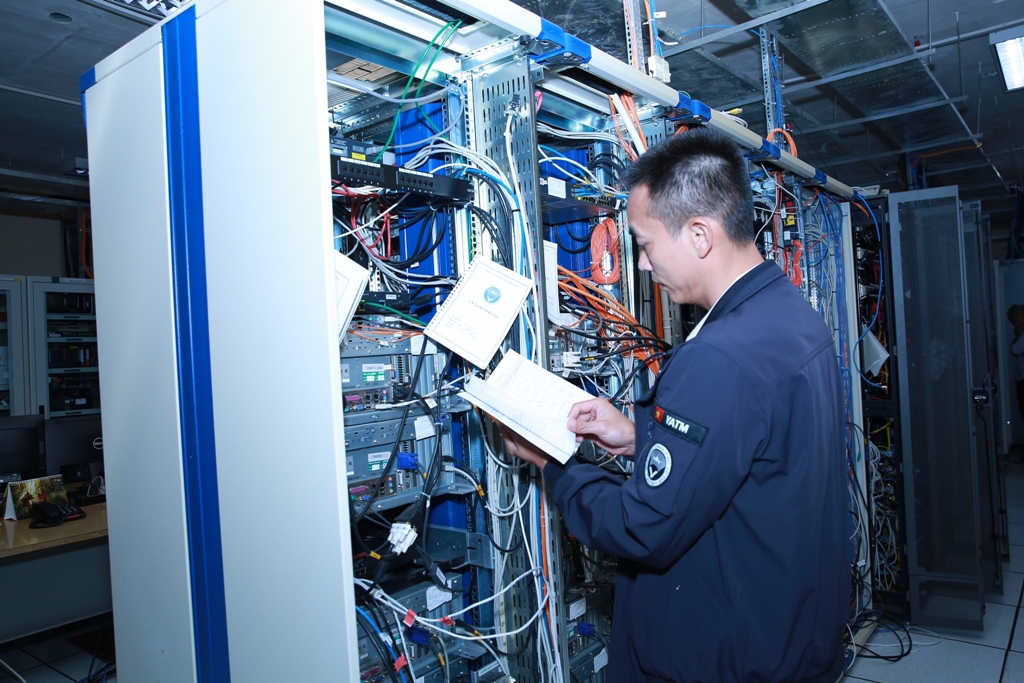
(Nhân viên kỹ thuật đang kiểm tra thiết bị).
Hệ thống tác nghiệp không thể được xử lý như hệ thống CNTT văn phòng
Các diễn giả chỉ ra sự khác biệt quan trọng giữa hệ thống công nghệ thông tin văn phòng và hệ thống công nghệ phục vụ trực tiếp hoạt động khai thác. Khi một máy chủ thư điện tử hoặc ứng dụng hành chính có dấu hiệu bị tấn công, tổ chức có thể tạm thời ngắt kết nối để điều tra và khôi phục. Tuy nhiên, đối với hệ thống đang phục vụ điều hành bay, việc dừng hệ thống không phải lúc nào cũng khả thi, bởi tàu bay vẫn cần được cung cấp dịch vụ và nhân viên khai thác vẫn phải duy trì nhiệm vụ.
Các hệ thống tác nghiệp thường có yêu cầu cao về tính liên tục, độ tin cậy và khả năng dự phòng. Do đó, việc xử lý sự cố phải đồng thời đáp ứng yêu cầu ngăn chặn nguy cơ an ninh mạng và duy trì hoạt động an toàn. Đây là lý do nhân sự tham gia quản lý an ninh mạng trong môi trường hàng không cần có kiến thức liên ngành: chuyên gia an ninh mạng cần hiểu đặc điểm khai thác; trong khi nhân viên kỹ thuật và khai thác cần được trang bị khả năng nhận biết, báo cáo các dấu hiệu bất thường liên quan đến an ninh mạng.
Trong bối cảnh các hệ thống ATM ngày càng sử dụng nhiều thành phần công nghệ phổ biến và kết nối với nhiều đối tác, ranh giới giữa công nghệ thông tin văn phòng và công nghệ tác nghiệp ngày càng thu hẹp. Những điểm yếu trong một thành phần hoặc một kết nối hỗ trợ có thể trở thành con đường ảnh hưởng đến hệ thống quan trọng nếu không được nhận diện và kiểm soát phù hợp.
Chuẩn bị cho tình huống nhiều lớp phòng vệ cùng bị ảnh hưởng
Một sự cố kỹ thuật thường chỉ ảnh hưởng đến một thiết bị hoặc một chức năng cụ thể. Trong khi đó, một cuộc tấn công mạng có thể được thiết kế để tác động đồng thời đến nhiều hệ thống và làm mất hiệu lực của những lớp dự phòng vốn được xây dựng cho các tình huống hỏng hóc thông thường.
Vì vậy, các nhà cung cấp dịch vụ bảo đảm hoạt động bay cần rà soát lại những giả định trong phương án ứng phó và đặt câu hỏi: điều gì sẽ thay đổi nếu nguyên nhân của sự cố là một hành vi tấn công có chủ đích? Hệ thống chính và hệ thống dự phòng có sử dụng chung hạ tầng, phần mềm, kết nối hoặc cơ chế xác thực hay không? Tổ chức có thể tiếp tục cung cấp dịch vụ trong bao lâu nếu nhiều công cụ cùng không sử dụng được?
Trong giai đoạn đầu, phản ứng khai thác đối với một sự cố an ninh mạng có thể tương tự cách xử lý hỏng hóc kỹ thuật: chuyển sang hệ thống dự phòng, áp dụng phương thức khai thác thay thế, điều chỉnh năng lực hoặc hạn chế cung cấp dịch vụ. Tuy nhiên, quá trình điều tra, khôi phục và đưa hệ thống trở lại khai thác cần có thêm bằng chứng để khẳng định nguyên nhân đã được kiểm soát và hệ thống không còn bị can thiệp.
Hội thảo khuyến nghị các tổ chức thực hiện diễn tập tình huống với sự tham gia của lãnh đạo, lực lượng khai thác, kỹ thuật, an toàn, an ninh mạng và các cơ quan có liên quan. Diễn tập giúp kiểm tra đầu mối liên lạc, thẩm quyền ra quyết định, yêu cầu thông báo, khả năng phối hợp và những công cụ còn có thể sử dụng trong trường hợp hệ thống số bị gián đoạn.
Bên cạnh các giải pháp công nghệ, những biện pháp đơn giản như duy trì bản giấy hoặc bản ngoại tuyến của phương án ứng phó, danh sách đầu mối liên hệ, checklist và hướng dẫn xử lý vẫn có giá trị thiết thực. Khi hệ thống điện tử hoặc phương tiện liên lạc thông thường không thể sử dụng, các tài liệu này có thể trở thành công cụ hỗ trợ quan trọng.
An ninh mạng là quá trình cải tiến liên tục
An ninh mạng không phải là một khoản đầu tư thực hiện một lần. Một thiết bị hoặc biện pháp bảo vệ được triển khai nhiều năm trước không thể mặc nhiên được coi là còn phù hợp với môi trường đe dọa hiện tại. Công nghệ, mức độ kết nối, trí tuệ nhân tạo và phương thức tấn công thay đổi nhanh, trong khi nhiều hệ thống hàng không có vòng đời khai thác kéo dài.
Do đó, tổ chức cần định kỳ đánh giá lại rủi ro, hiệu lực của biện pháp kiểm soát và mức độ phù hợp của phương án ứng phó. Một chương trình quản lý an ninh mạng có hệ thống sẽ giúp tổ chức chuyển từ xử lý sự cố bị động sang chủ động lựa chọn ưu tiên, bố trí nguồn lực và theo dõi kết quả cải tiến.
Việc chia sẻ thông tin cũng giữ vai trò quan trọng bởi một tổ chức riêng lẻ khó có thể tự nhận diện đầy đủ các phương thức tấn công mới. Hợp tác giữa các nhà cung cấp dịch vụ bảo đảm hoạt động bay, cơ quan quản lý, người khai thác cảng hàng không, hãng hàng không và đối tác công nghệ sẽ hỗ trợ cảnh báo sớm, chia sẻ bài học và tăng cường khả năng phòng vệ chung.../.
(vatm.vn)